На экране росла прибыль, а при выводе исчезал весь баланс: как работала сеть фальшивых криптобирж
Представьте: вы вложили криптовалюту, открываете личный кабинет и видите, что баланс увеличивается. Сделки закрываются в плюс, графики выглядят убедительно, никаких причин для беспокойства.
Но когда решаете забрать заработанное, появляется неожиданное условие. Сначала нужно подтвердить небольшую тестовую транзакцию.
Именно в этот момент инвестиционная история превращается в кражу.
Так, по данным следствия, работала сеть поддельных криптовалютных платформ, которую правоохранители раскрыли в сентябре 2026 года.
Следователи установили 62 пострадавших из более чем 20 стран. А за красивыми интерфейсами инвестиционных сайтов, предположительно, стояла целая команда разработчиков, операторов и администраторов.
Сначала показывали прибыль, потом просили подтвердить перевод
Схема начиналась с Telegram.
Мошенники распространяли предложения инвестировать в перспективные криптопроекты. Потенциальным клиентам демонстрировали результаты якобы успешной торговли и убеждали зарегистрироваться на инвестиционной платформе.
Сайт выглядел как обычный криптовалютный сервис.
Пользователь создавал аккаунт, подключал кошелёк и переводил деньги.
Дальше начиналось самое интересное.
По информации Национальной полиции Украины, участники группы вручную имитировали финансовые операции. В личном кабинете клиента отображался увеличивающийся баланс.
Но реальные результаты инвестирования эти цифры не подтверждали.
Когда клиент пытался вывести средства, операция блокировалась.
Ему предлагали подключить основной криптокошелёк и подтвердить небольшую проверочную транзакцию.
Вместо обычной проверки пользователь фактически предоставлял вредоносному механизму возможность списать цифровые активы.
После этого криптовалюта переводилась на адреса, контролируемые предполагаемыми мошенниками, а доступ клиента к платформе блокировали.
Как одна подпись могла привести к потере криптовалюты
Внутри поддельных сайтов был встроен криптодрейнер.
Это вредоносный механизм, рассчитанный на получение разрешений для последующего списания активов.
Например, при работе с токенами ERC-20 пользователь может подтвердить разрешение approve, позволяющее определённому смарт-контракту расходовать токены в пределах указанного лимита.
Если выдать неограниченное разрешение злоумышленнику, он сможет переместить соответствующие токены без нового подтверждения каждой операции.
Другой вариант — вредоносная подпись сообщения, которую используют для получения разрешения на расходование активов.
При этом обычное подключение кошелька к сайту само по себе не предоставляет доступ к деньгам. Опасность возникает при подтверждении вредоносных транзакций или разрешений.
Подобные атаки подробно описаны в документации MetaMask.
В сентябрьском деле следствие сообщило об использовании встроенного в сайты дрейнера. Однако конкретные смарт-контракты, адреса кошельков и хеши вредоносных транзакций публично не представлены.
Поэтому независимо проверить каждое списание через блокчейн-эксплорер пока невозможно.
За инвестиционными сайтами стояла команда из десятков человек
По версии следствия, организатор привлёк к работе более 46 человек.
Участники выполняли разные функции.
Разработчики создавали фальшивые платформы, обслуживали серверы и обеспечивали устойчивость сайтов к блокировкам.
Другие сотрудники общались с клиентами и занимались администрированием.
Важная деталь обнаружилась во время расследования серверной инфраструктуры.
Правоохранители нашли оборудование в Нидерландах, где хранилась база данных проекта.
В ней, по информации полиции, содержались сведения о потерпевших, адреса криптовалютных кошельков, суммы похищенных активов и внутренняя переписка участников.
Именно изучение этой информации помогло следствию восстановить механизм работы сети.
Среди установленных потерпевших оказались граждане Германии, Польши, Литвы, Латвии, Испании, Франции, Великобритании, Канады и Израиля.
Обыски, дорогие автомобили и оборудование
1 сентября 2026 года Национальная полиция Украины сообщила о результатах расследования.
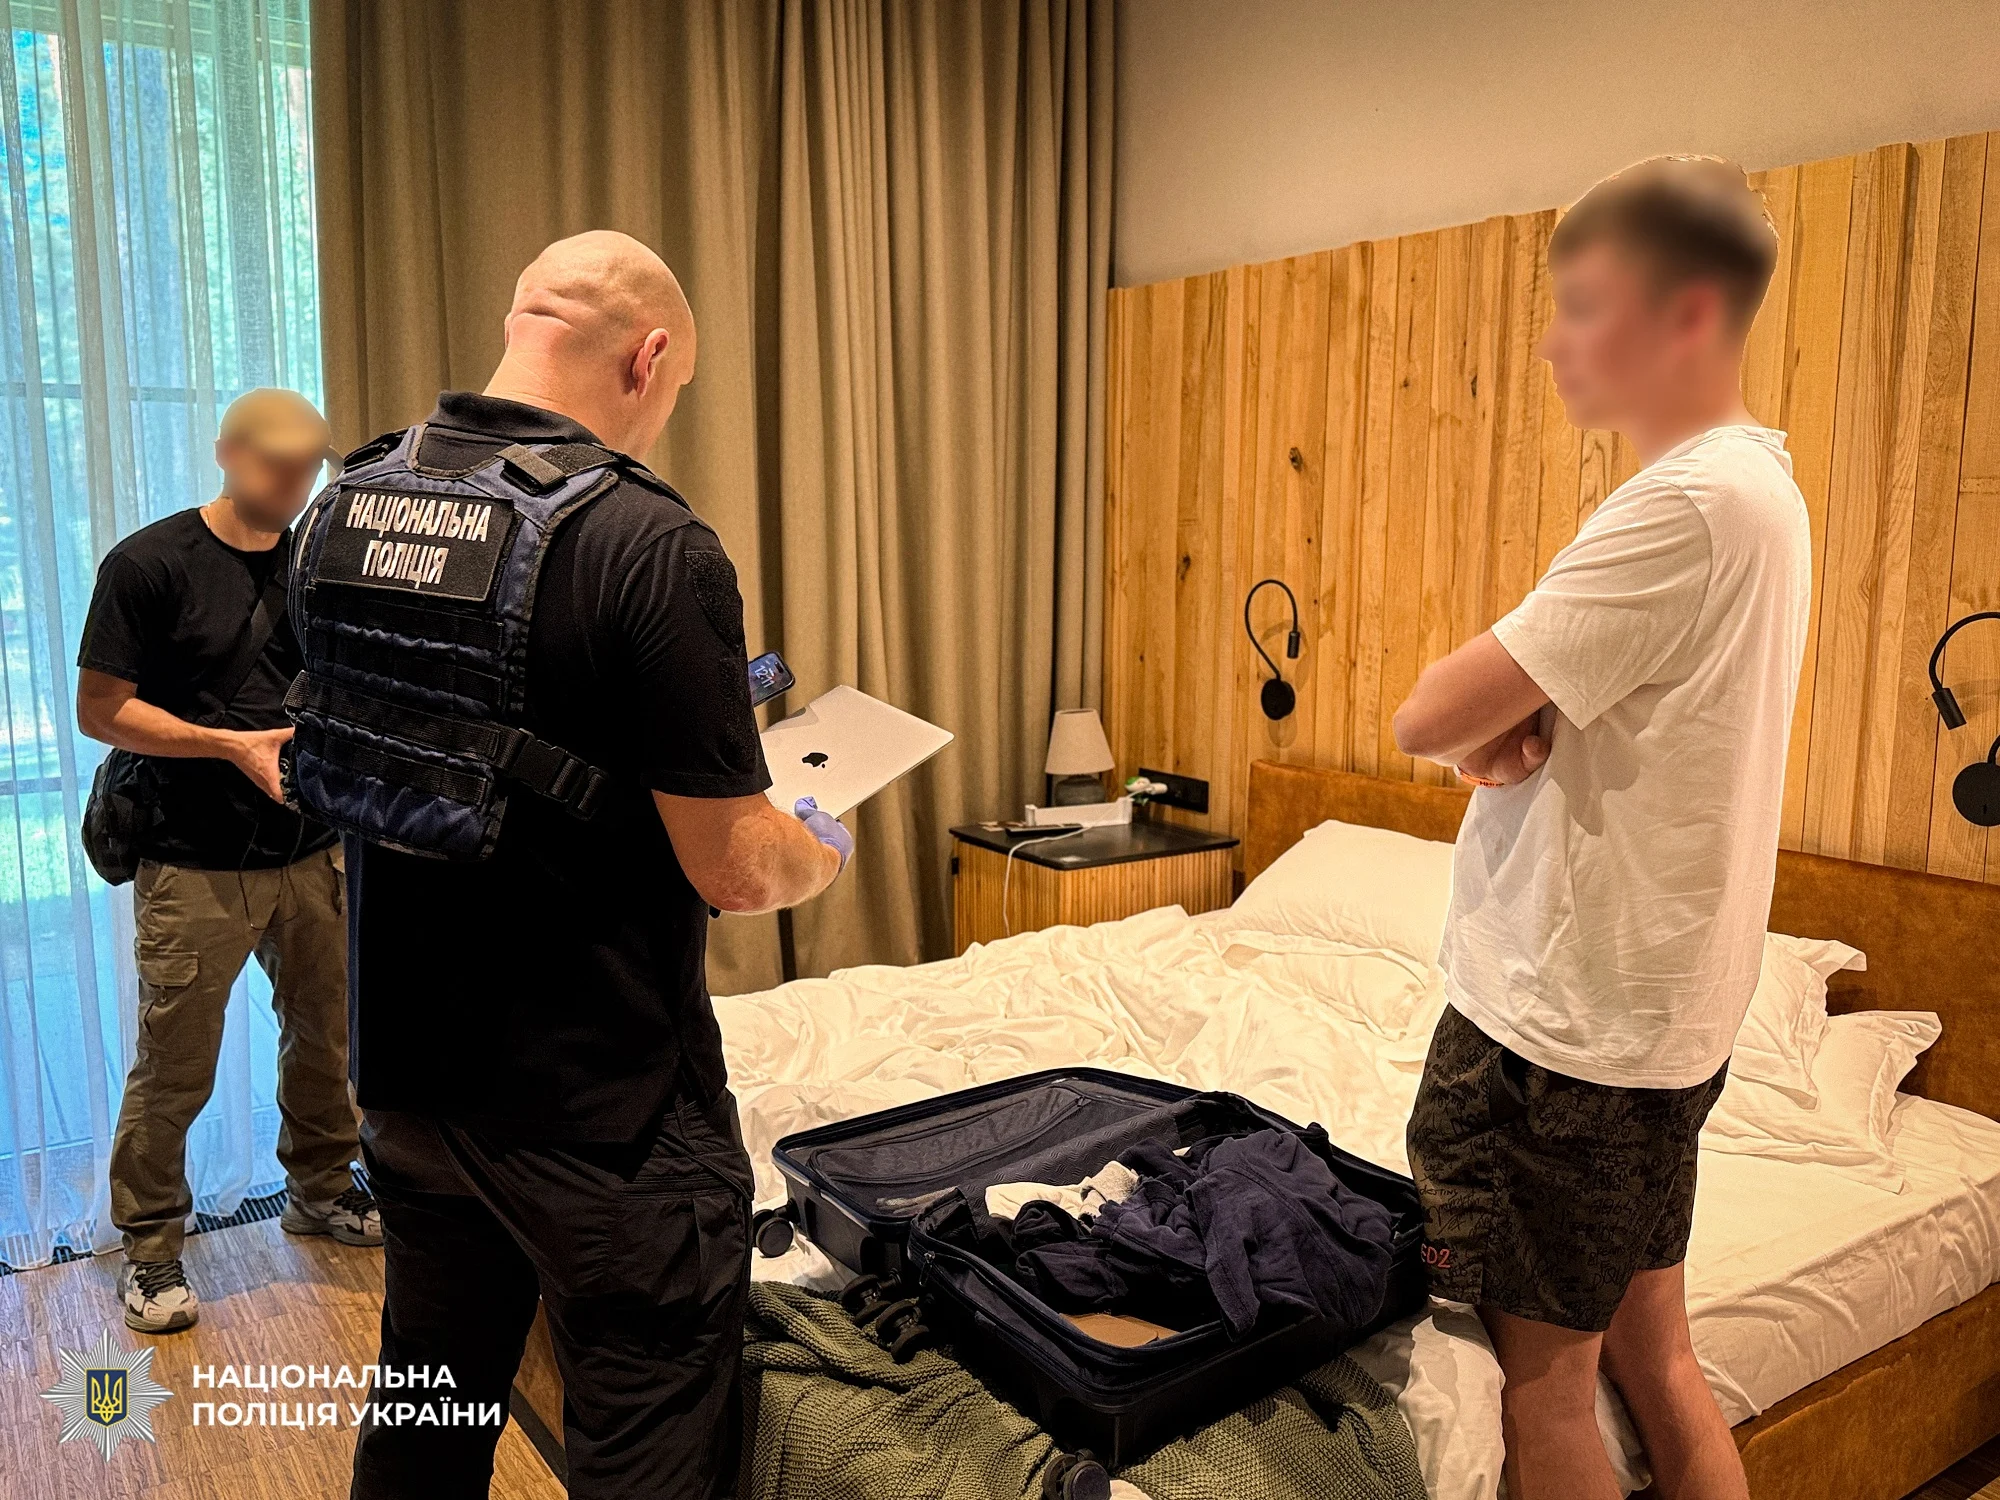
Правоохранители провели 34 обыска в Киеве и Киевской области.
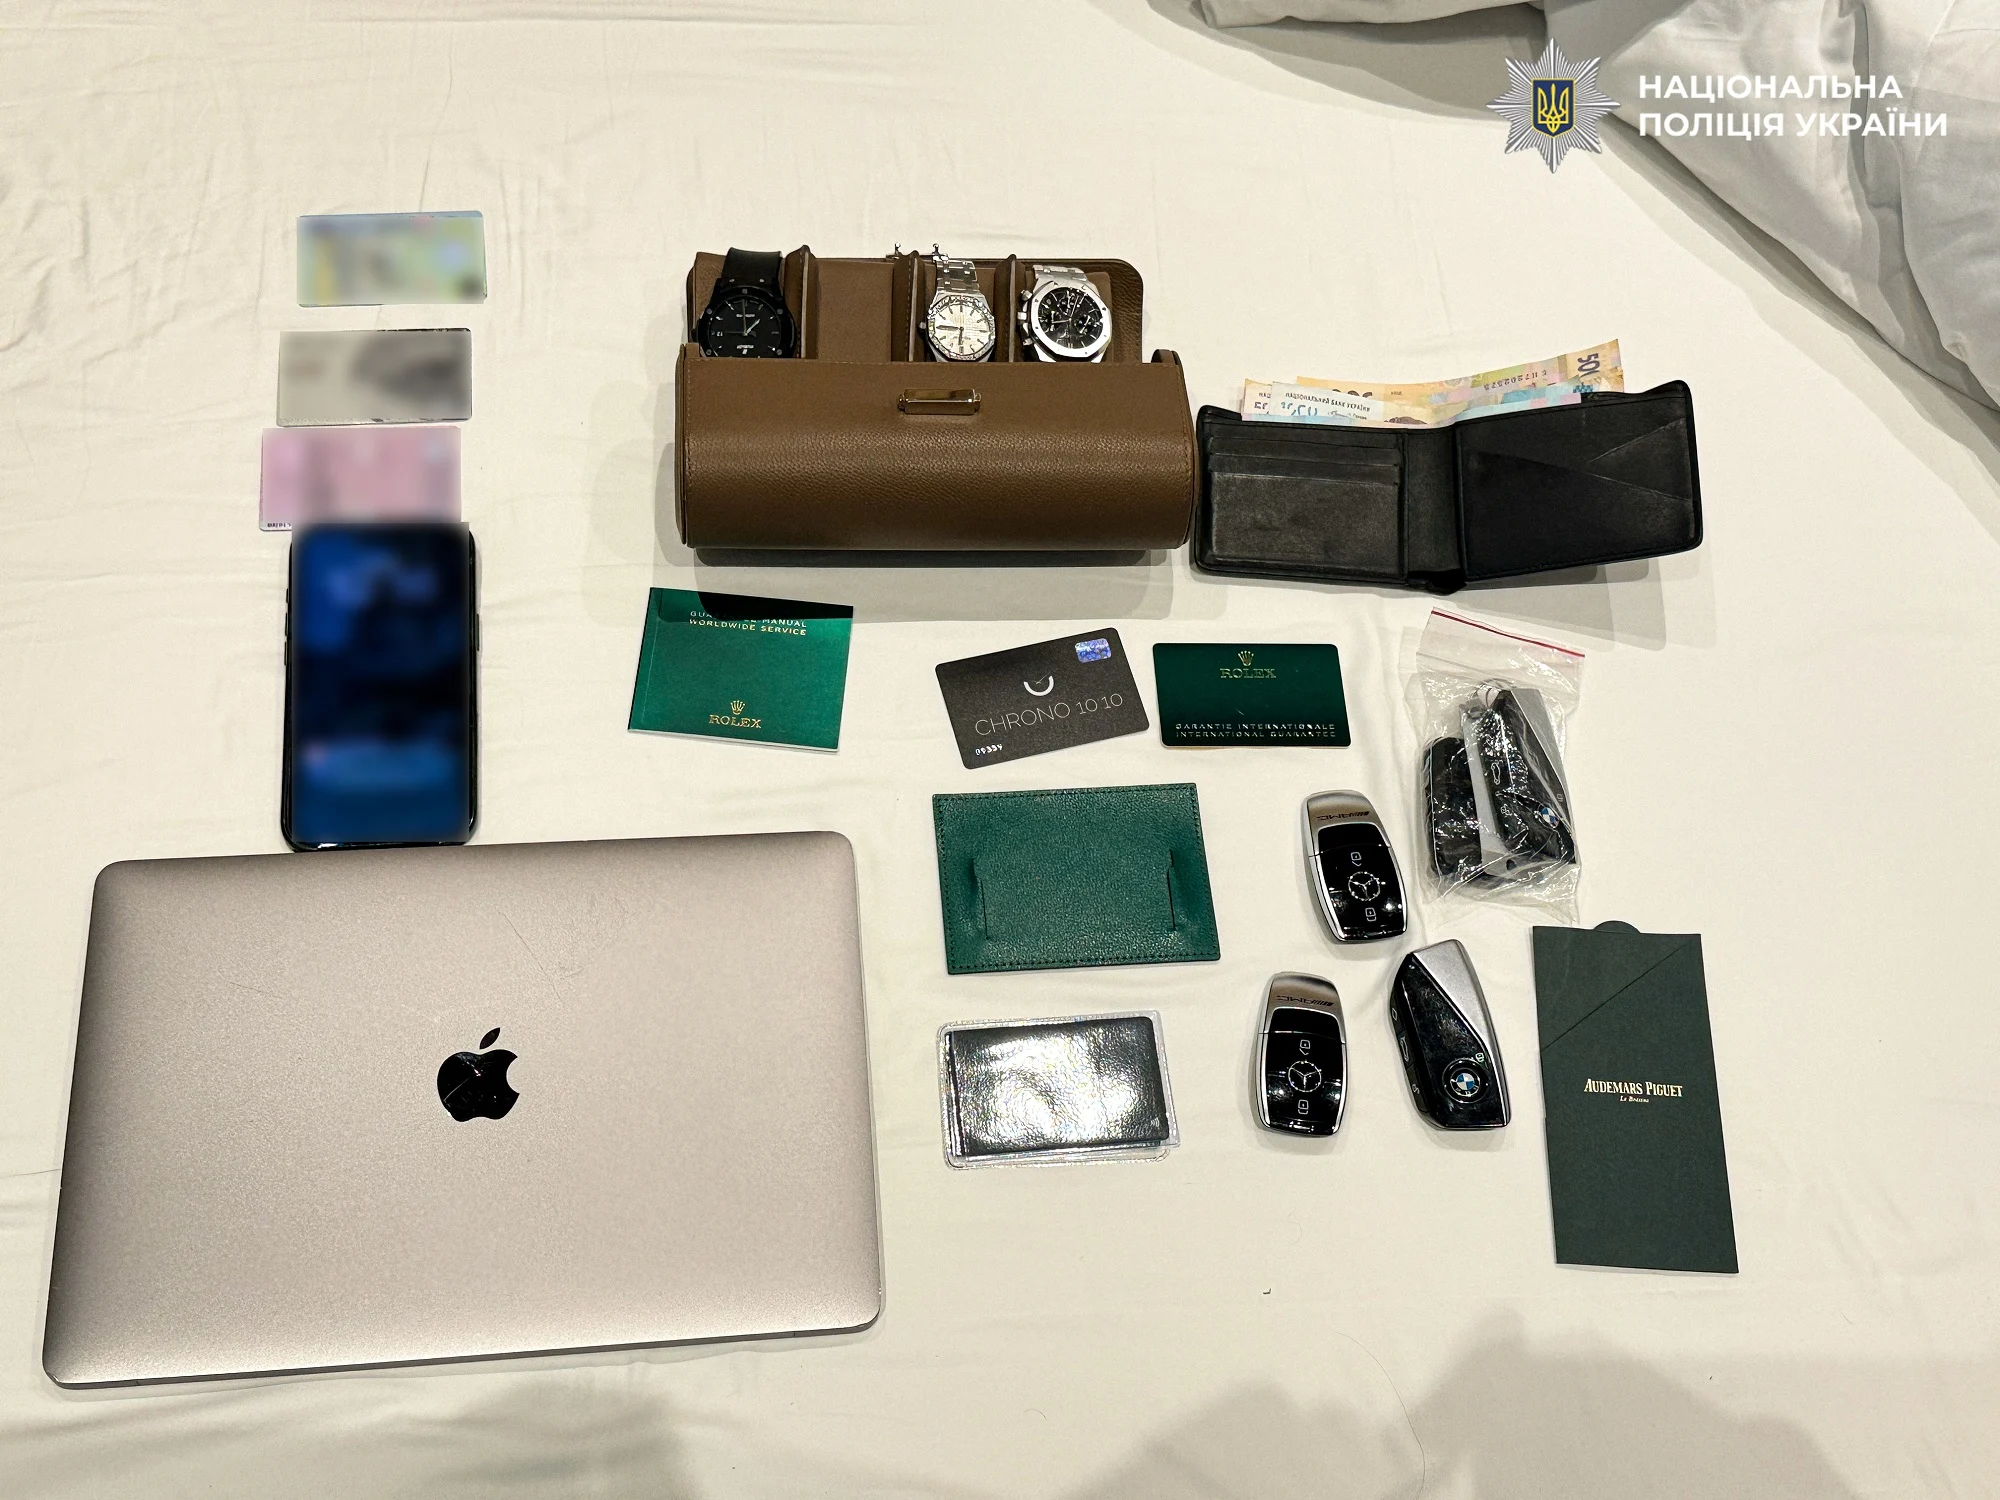
В ходе операции изъяли более 100 компьютеров, свыше 100 мобильных телефонов, 79 SIM-карт, GSM-шлюз, документы, деньги и 15 автомобилей.
По сведениям полиции, часть автомобилей и недвижимости, которыми пользовались фигуранты, была оформлена на родственников.
СБУ отдельно сообщила, что предполагаемым организатором являлся 25-летний IT-специалист.
По оценке спецслужбы, оборот средств в периоды наибольшей активности сети мог достигать $1 млн в месяц.
Это не установленная сумма ущерба и не подтверждённая чистая прибыль. Общий размер похищенных средств следствие продолжает определять.
Как не потерять деньги при выводе криптовалюты
В этой истории пользователей заманивали обещаниями заработка, но непосредственно похищение активов происходило при попытке вывести средства.
Особенно опасна ситуация, когда инвестиционный сервис требует подключить другой кошелёк, чтобы разблокировать уже внесённые деньги.
Если платформа запрашивает новое разрешение на расходование токенов, нужно проверить адрес получателя, назначение транзакции и лимит доступа.
Для работы с неизвестными DeFi-сервисами безопаснее использовать отдельный кошелёк с ограниченной суммой.
Если подозрительное разрешение уже предоставлено, проверьте действующие token approvals и отзовите лишние. Для этого можно использовать функции кошелька или специализированный сервис Revoke.cash. Отзыв разрешения требует транзакции в блокчейне и оплаты сетевой комиссии.
Если приватный ключ или seed-фраза раскрыты, отзыв разрешений проблему не решит: оставшиеся активы необходимо переводить на новый безопасный кошелёк.
Что известно о судьбе организаторов
По состоянию на последнее найденное официальное сообщение расследование продолжается.
Украинские правоохранители устанавливают полный круг участников группы и дополнительных потерпевших.
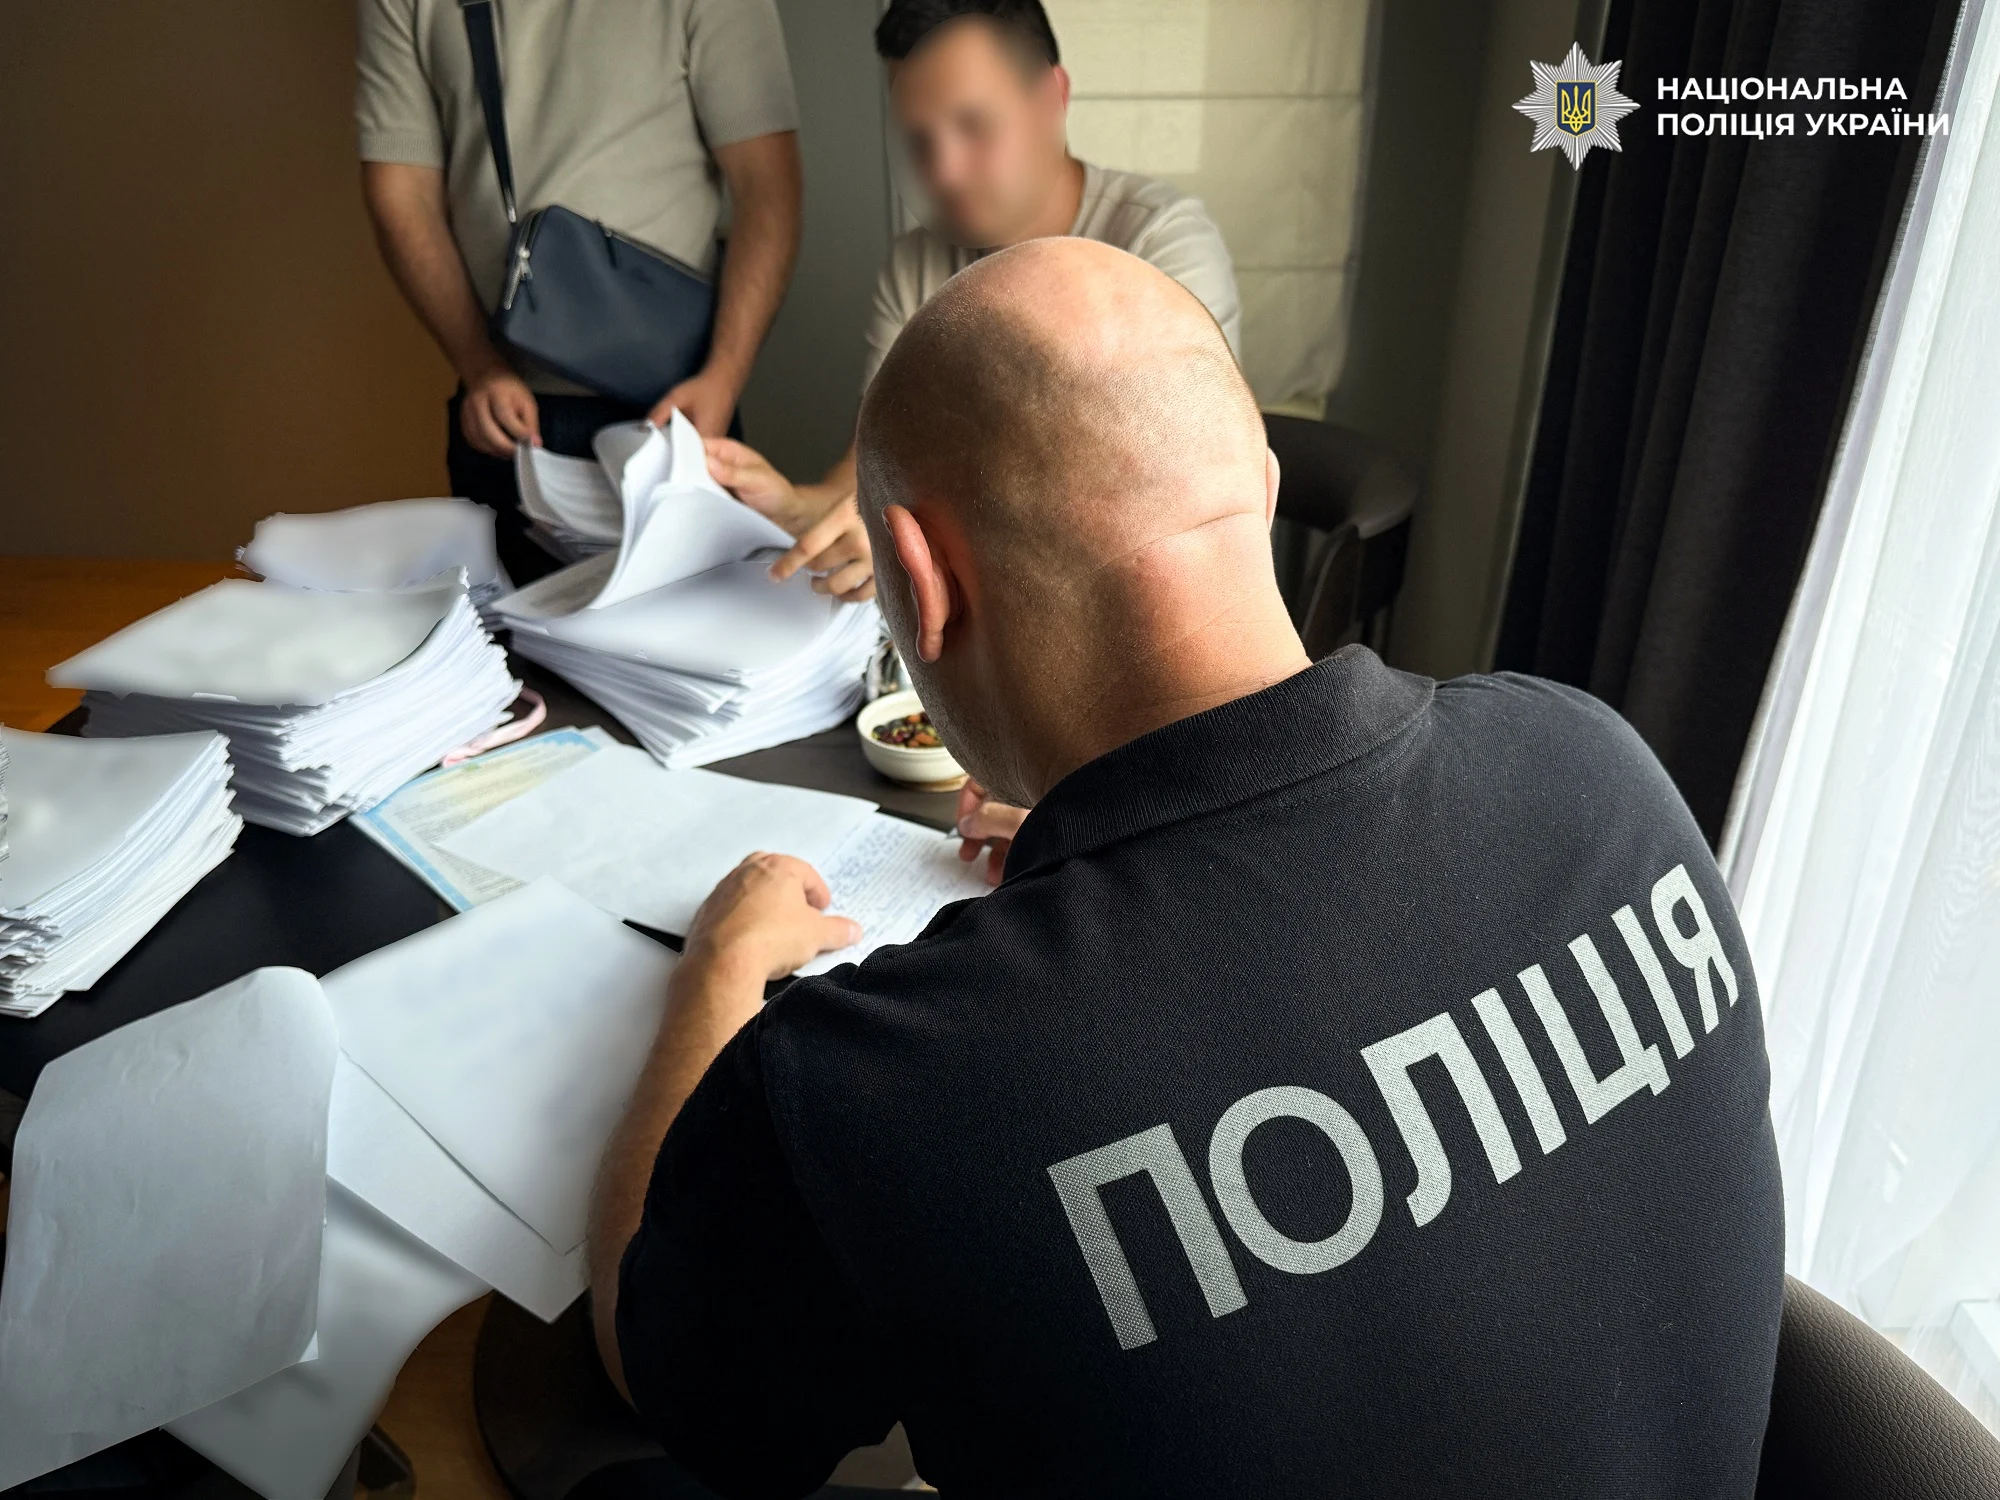
Дело расследуется по части 5 статьи 190 Уголовного кодекса Украины.
СБУ сообщала, что фигурантам может грозить до 12 лет лишения свободы с конфискацией имущества. Окончательное решение о виновности принимает суд.
Фальшивая криптобиржа может не требовать повторного пополнения счёта или оплаты выдуманного налога. Иногда злоумышленникам достаточно убедить клиента подтвердить одну вредоносную операцию, чтобы получить возможность списать его токены.
Добавить комментарий